wat is threat-modelling
Threat modeling heeft zijn achtergrond in de militaire strategie waar het gebruikt werd om verdedigings scenario's uit te werken. Rekeninghoudend met de aanvalscapaciteiten van de vijand en de eigen capaciteit tot verdediging werden realistische dreigingscenario’s uitgewerkt. Vervolgens kon op de meeste acute dreiging actie ondernomen worden.
Threat modeling is later door Microsoft omarmd als strategie om ook digitale risico’s in kaart te brengen. Inmiddels is het een essentieel onderdeel van gedegen risicomanagement.
hoe gaat threat modeling in zijn werk?
Threat modeling hoeft niet ingewikkeld te zijn. In de basis vereist het vier elementen:
-
een aantal kennishouders binnen het te modelleren systeem of domein of systeem.
-
een “host” die de workshop begeleidt en de prikkelende vragen stelt.
-
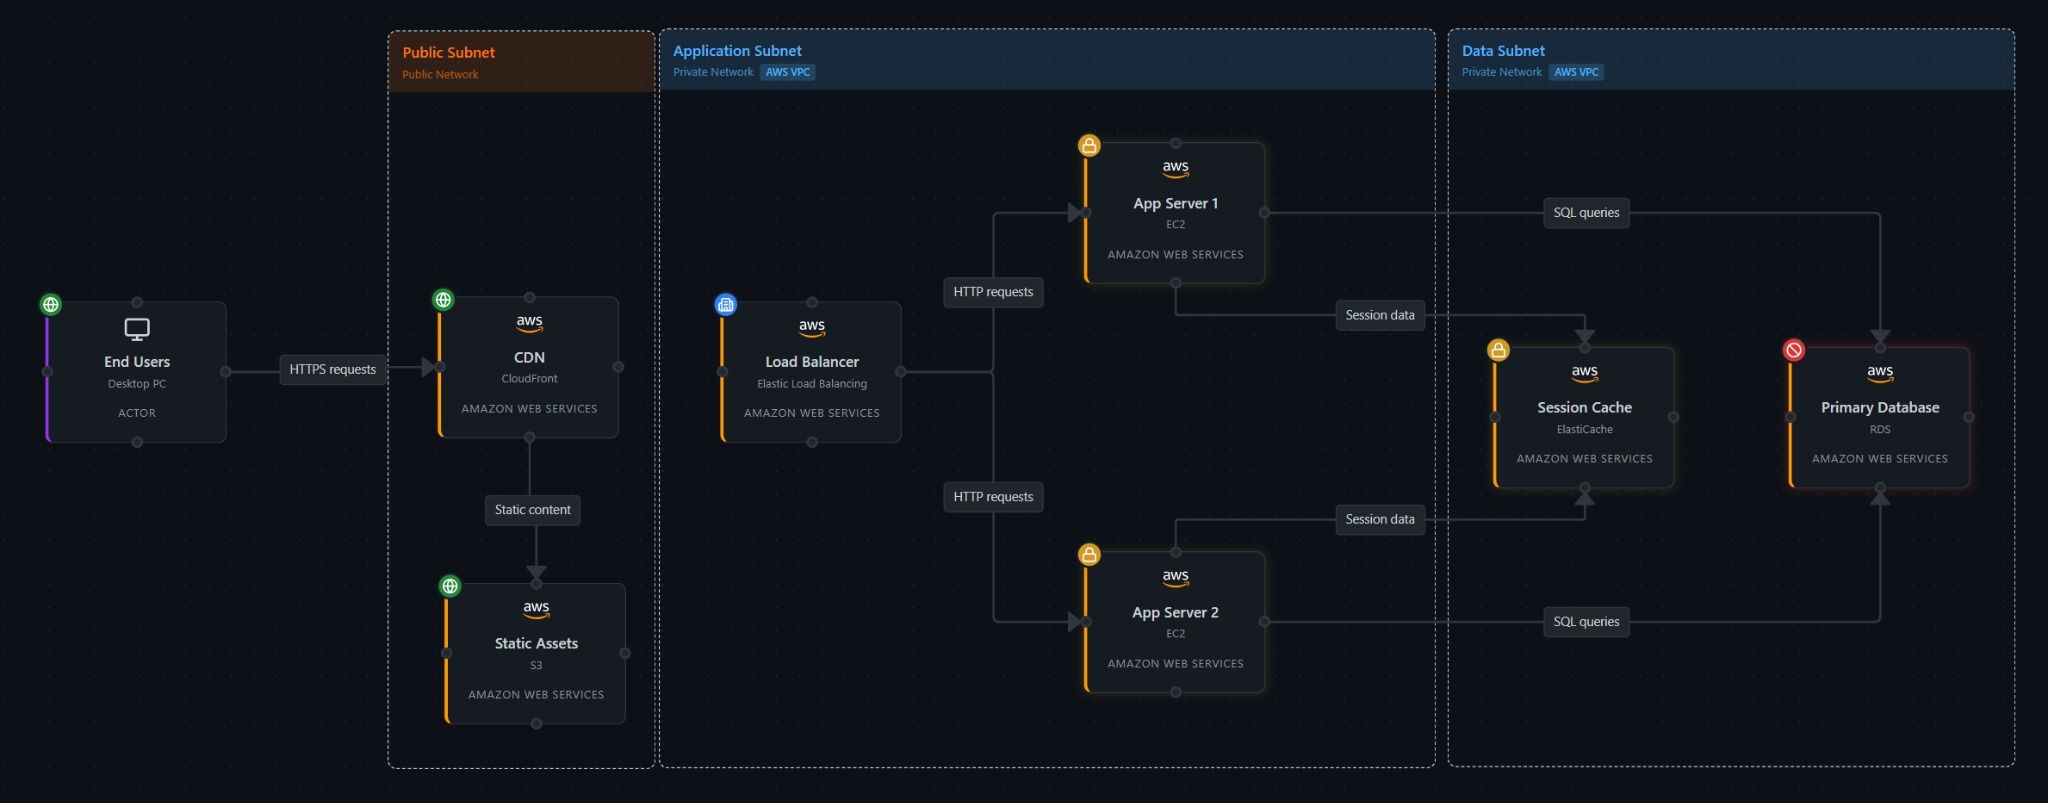
een schematische weergave van de te bespreken omgeving.
-
optioneel maar sterk aan te raden: Iemand die de gevonden risico’s noteert.
Bij voorkeur doet men dit in persoon, maar er zijn ook steeds meer tools beschikbaar om dit online te doen. Beide kan, als er maar voldoende mogelijkheid is om op de ideeën van een ander in te spelen. De kracht van een threat modeling sessie is dat men door de kennis en kunde te bundelen tot de creatiefste scenario’s komt.
Dit kan men doen door gebruik te maken van een framework, maar vaak is een prikkelende vraag als: “Waar maken jullie je binnen dit landschap het meest zorgen om?” al genoeg om het gesprek te starten.
Andere ideeën voor vragen zijn:
-
is er voor een aanvaller winst te behalen uit misbruik op dit systeem?
-
zo ja, hoe of waar? En doen we genoeg om dit af te vangen?
-
worden er regelmatig backups gedaan?
-
wat gebeurt er bij uitval van een component?
-
hoe gaan we om met incorrecte input of teveel input?
Hierbij helpt het als er een schematische weergave van het systeem beschikbaar is. Zie het voorbeeld hieronder.